
2026年10月、プログラミング言語「PHP」に2件の重大な脆弱性が公表され、修正版が公開されました。
今回の問題は、条件によって外部からサーバー上で不正なプログラムを実行される恐れがあるものです。
では、普段インターネットを利用する一般人にも影響はあるのでしょうか。また、WordPressを運営している場合、どのような対策が必要なのでしょうか。
この記事では、PHPの重大欠陥の内容や危険性、一般利用者への影響と対処法を解説します。さらに、WordPressでのPHPバージョン確認や更新方法、バックアップの注意点も紹介します。
PHPの重大欠陥とは?2026年10月に判明した脆弱性
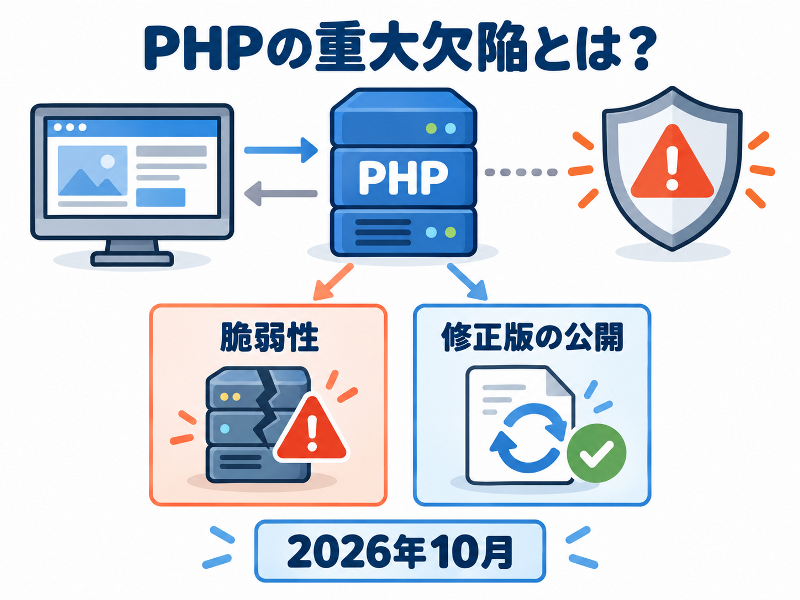
2026年10月、プログラミング言語「PHP」に重大な脆弱性が2件確認され、修正版が公開されました。
今回の問題は、条件によって外部からサーバー上で不正なプログラムを実行される恐れがあるものです。
PHPの基本的な役割や重大欠陥の内容、発見から修正までの経緯を解説します。
PHPとは?Webサイトで使われるプログラミング言語
PHPは、WebサイトやWebアプリケーションの開発に広く使われているプログラミング言語です。
主にWebサーバー側で動作し、利用者の操作に応じてページを生成したり、データベースと情報をやり取りしたりします。
PHPが使われる代表的な例は、次のとおりです。
- WordPressでのブログや企業サイトの作成・管理
- ECサイトでの商品情報や注文データの処理
- 会員制サイトでのログイン認証や利用者情報の管理
- 問い合わせフォームでの入力情報の送信・処理
このように、PHPは多くのWebサイトの機能を支えています。
そのため、PHPに重大な脆弱性が見つかると、WordPressをはじめ、PHPを利用するさまざまなWebシステムに影響する可能性があります。
2026年に発見された重大欠陥の内容と危険性
今回公表されたのは、PHPのメモリ管理やエラー処理に関する2件の脆弱性です。
いずれも条件がそろうと、攻撃者が認証を受けずに外部から任意のコードを実行する「RCE(リモートコード実行)」につながる恐れがあります。
それぞれの脆弱性には、次の識別番号が付けられています。
- CVE-2026-109618は、メモリ不足時の処理で不完全な内部データが扱われる問題
- CVE-2026-109619は、エラー処理後に解放済みのメモリを参照する可能性がある問題
CVEとは、公開されたセキュリティ上の脆弱性を識別するための番号です。
2件とも深刻度は最高区分の「Critical」で、危険度を数値化するCVSS 4.0の評価は9.2点です。
悪用された場合、サーバーへの不正侵入やWebサイトの改ざん、情報漏洩などにつながる可能性があるため、早急な対策が必要です。
脆弱性が発見された経緯と修正状況
CVE-2026-109618につながる異常の兆候は、2024年のセキュリティ調査で発見されていました。
しかし、修正による互換性への影響などが課題となり、対応に時間を要したとPHP Foundationが説明しています。
その後、2026年10月21日に、PHP開発チームは2件の脆弱性を修正した以下のバージョンを公開しました。
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
PHP公式サイトでは、速やかな更新を強く推奨しています。
また、日本の情報処理推進機構(IPA)も注意喚起を行い、PHPを利用するシステムの確認と修正プログラムの適用を呼びかけています。
2026年10月22日時点で修正版は公開されています。サイト運営者は利用中のPHPバージョンを確認し、必要な更新を行うことが重要です。
PHPの重大欠陥による影響は?一般人にも危険はある?
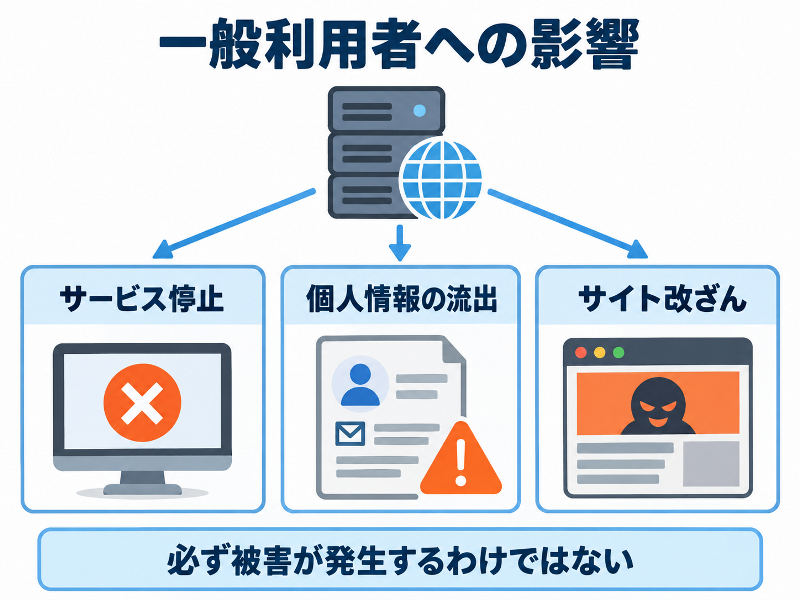
PHPの重大欠陥は、Webサイトの運営者だけでなく、一般のインターネット利用者にも間接的な影響を及ぼす可能性があります。
ただし、PHPを使用するすべてのサイトで被害が発生するわけではありません。
一般利用者への影響や想定される被害、影響を受ける環境の違いを解説します。
一般のインターネット利用者への影響
一般のインターネット利用者が、PHPの重大欠陥を直接修正する必要はありません。PHPは主にWebサーバー側で動作するため、更新や修正はサイト運営者が行います。
ただし、脆弱性のあるWebサイトが攻撃を受けた場合、利用者にも影響が及ぶ可能性があります。
想定される影響は、次のとおりです。
- サービスの停止により、WebサイトやECサイトが一時的に利用できなくなる
- 個人情報の流出により、登録した氏名やメールアドレスなどが漏洩する恐れがある
- 不正なページへの誘導により、改ざんされたサイトから偽サイトへ移動させられる危険性がある
- ログイン情報の悪用により、流出した認証情報が不正アクセスに利用される可能性がある
これらは脆弱性が悪用された場合に想定される被害であり、すべてのWebサイトで発生するものではありません。
個人情報の流出やWebサイトへの不正アクセスの危険性
今回のPHPの脆弱性は、条件がそろうと外部からサーバー上で不正なプログラムを実行される恐れがある点が問題です。
攻撃者がサーバーへの不正アクセスに成功すると、保存された情報やWebサイトの機能が悪用される可能性があります。
具体的には、次のような被害が考えられます。
- 情報漏洩により、会員情報や顧客データが外部に流出する
- サイト改ざんにより、正規のWebページが不正な内容に書き換えられる
- 不正プログラムの設置により、サーバーが別の攻撃に悪用される
- データの破壊により、保存された情報が削除・変更される
ただし、攻撃が成功するかどうかは、PHPのバージョンやサーバーの設定、セキュリティ対策によって異なります。
脆弱性が存在することと、実際に個人情報が流出したことは別の問題です。
影響を受ける環境と受けにくい環境の違い
今回のPHPの重大欠陥は、主に脆弱性のあるPHPを使用するWebサーバーやシステムが対象です。
WordPressを含むPHP製のWebサイトでも、利用しているバージョンや運用環境によって危険性が異なります。
影響を受ける可能性がある環境と、リスクを抑えられる環境は、次のとおりです。
影響を受ける可能性がある環境
- 修正前のPHPを使用しているWebサーバー
- セキュリティ更新が終了した古いPHPの環境
- インターネットからアクセスできる脆弱なWebシステム
リスクを抑えられる環境
- 今回の脆弱性を修正したPHPに更新済みの環境
- 提供会社が必要なセキュリティ修正を適用した環境
- 外部からのアクセスを適切に制限している環境
一般利用者は、閲覧しているWebサイトのPHPバージョンを通常は確認できません。
そのため、利用するサービスの公式告知やセキュリティ情報を確認することが重要です。
PHPの脆弱性への対策は?一般人ができること
PHPの重大欠陥を修正するのはWebサイトの運営者ですが、一般利用者にもできるセキュリティ対策があります。
特に重要なのは、利用するサービスの公式情報を確認し、不審なメールや偽サイトに注意することです。
個人情報の流出や不正利用が疑われる場合の対応も含め、具体的な対策を解説します。
一般利用者が確認しておきたいセキュリティ対策
PHPの脆弱性は、主にWebサーバー側の問題です。そのため、一般利用者が自分のスマートフォンやパソコンのPHPを更新する必要は通常ありません。
ただし、利用しているWebサービスが攻撃を受ける可能性に備え、基本的なセキュリティ対策を確認しておくことが大切です。
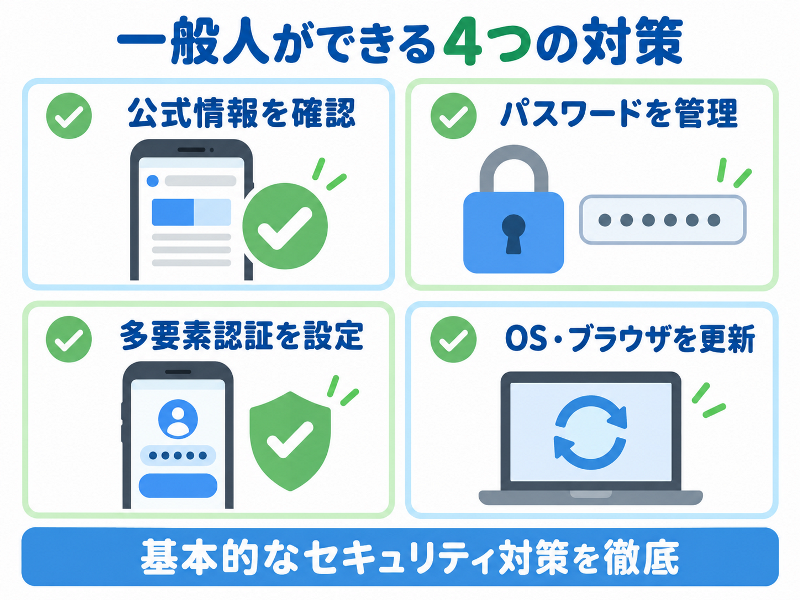
一般利用者ができる対策は、次の4つです。
- 公式情報の確認を行い、利用するサービスの障害情報やセキュリティに関する告知を把握する
- パスワードの管理を徹底し、サービスごとに異なるパスワードを設定する
- 多要素認証の設定を行い、パスワードに加えて認証アプリなどを使用する
- OSやブラウザの更新を行い、スマートフォンやパソコンに必要な修正を適用する
これらはPHPの重大欠陥そのものを修正する方法ではありませんが、情報漏洩や不正アクセスによる二次被害を抑えるために役立ちます。
不審なメールや偽サイトへの対処法
セキュリティ上の問題が報道された際には、利用者の不安につけ込む不審なメールや偽サイトにも注意が必要です。
例えば、「緊急のセキュリティ更新が必要」「アカウントを確認してください」といったメッセージで、偽のログイン画面へ誘導される可能性があります。
不審な連絡を受け取った場合は、次の点を確認してください。
- 送信元の確認を行い、メールアドレスや差出人の表示に不自然な点がないか調べる
- リンクを開かないようにし、公式アプリや保存済みのブックマークからアクセスする
- 個人情報を入力しないことを徹底し、不審な画面へのIDやパスワード、クレジットカード情報の入力を避ける
- 添付ファイルを開かないようにし、心当たりのないファイルを安易に実行しない
送信元の表示が正しく見えても、正規のメールとは限りません。
PHPの更新を求める不審な連絡が届いても、一般利用者は慌てて操作せず、サービスの公式情報を確認してください。
個人情報の流出や不正利用が疑われる場合の対応
利用しているWebサービスから情報漏洩の通知が届いた場合や、身に覚えのないログイン履歴を発見した場合は、速やかな対応が必要です。
ただし、PHPに脆弱性が見つかったという理由だけで、自分の個人情報が流出したと判断する必要はありません。
被害が疑われる場合は、次の手順で確認しましょう。
- 公式発表を確認し、サービス運営会社の公式サイトで被害状況や対象者を調べる
- パスワードを変更し、不正ログインが疑われるアカウントやパスワードを使い回しているサービスを確認する
- 利用履歴を確認し、ログイン履歴や注文履歴、クレジットカードの利用明細を調べる
- 関係先に相談し、不正請求はカード会社、不正アクセスはサービス運営会社などに連絡する
アカウントにログインできない場合や、不正利用が続いている場合は、サービス運営会社のサポート窓口に相談してください。
正確な情報を確認し、被害の内容に応じて必要な対策を取ることが重要です。
WordPressへの影響とサイト運営者が行うPHPの対策
WordPressはPHPを利用して動作するため、今回の重大欠陥による影響を受ける可能性があります。
サイト運営者は、使用中のPHPバージョンを確認し、必要に応じて修正版へ更新することが重要です。
WordPressへの影響やPHPの確認・更新方法、作業前後の注意点を解説します。
WordPressサイトにも重大欠陥の影響はある?
WordPressはPHPで開発されたシステムのため、サーバー側のPHPに脆弱性がある場合、サイトが攻撃の対象になる可能性があります。
今回の重大欠陥はWordPress本体の不具合ではなく、WordPressを動作させるPHP側の問題です。
そのため、WordPress本体やプラグインが最新版でも、PHPに問題が残っている場合は注意が必要です。
特に確認したいサイトは、次のとおりです。
- 個人ブログで、古いPHPを使用しているWordPressサイト
- 企業サイトで、問い合わせフォームなどを設置しているサイト
- ECサイトで、注文情報や顧客情報を扱うサイト
- 会員制サイトで、ログイン機能や個人情報を管理するサイト
ただし、これらのサイトが必ず攻撃されるわけではありません。
実際の危険性はPHPのバージョンやサーバーの設定によって異なるため、利用環境の確認が必要です。
PHPのバージョン確認と修正版への更新方法
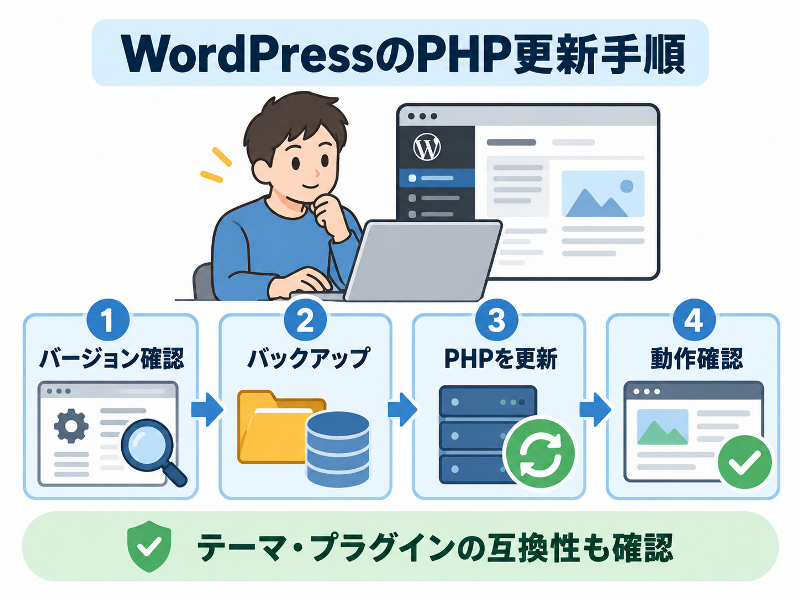
WordPressでは、管理画面から使用中のPHPバージョンを確認できます。
確認手順は、次のとおりです。
- WordPressの管理画面にログインする
- 「ツール」→「サイトヘルス」を開く
- 「情報」タブを選択する
- 「サーバー」を開き、「PHPバージョン」を確認する
2026年10月21日に公開された、今回の重大欠陥を修正したPHPのバージョンは次の4つです。
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
通常、PHPの更新はWordPressの管理画面ではなく、契約しているレンタルサーバーの管理画面から行います。
ただし、設定方法や選択できるバージョンはサーバー会社によって異なります。
修正版が選択できない場合や、古いPHPを使用している場合は、サーバー会社の公式案内を確認し、必要に応じてサポート窓口に相談してください。
なお、OSやサーバー会社が独自にセキュリティ修正を適用している場合もあるため、表示されるバージョン番号だけでは修正状況を判断できないことがあります。
更新前のバックアップと動作確認の注意点
PHPのバージョンを更新すると、WordPressのテーマやプラグインとの互換性によって、一部の機能が正常に動作しなくなる場合があります。
そのため、更新前にはバックアップを作成し、必要なデータを復元できる状態にしておくことが重要です。
作業時は、次の項目を確認しましょう。
更新前に確認すること
- バックアップを作成し、WordPressのファイルとデータベースを保存する
- 互換性を確認し、テーマやプラグインが更新先のPHPに対応しているか調べる
- 更新方法を確認し、レンタルサーバー会社が案内する手順を把握する
更新後に確認すること
- サイト表示を確認し、トップページや記事ページが正常に表示されるか調べる
- 管理画面を確認し、WordPressにログインできるか試す
- 主要機能を確認し、問い合わせフォームやEC機能などが正常に動作するか調べる
問題が発生した場合は、エラー内容を記録し、バックアップからの復元やサーバー会社への相談を検討してください。
ただし、今回のPHPの重大欠陥については、修正版への更新が重要です。
互換性の問題があっても、脆弱なPHPを使い続けず、安全に更新できる方法を早急に確認しましょう。
PHPの重大欠陥に関するQ&A
- PHPの重大な脆弱性が見つかった場合、すべてのWebサイトが危険になるのですか?
-
いいえ。PHPを使用しているすべてのWebサイトが危険になるわけではありません。
影響はPHPのバージョンやサーバーの設定、修正プログラムの適用状況などによって異なります。
また、重大な脆弱性が見つかったことと、実際に攻撃や情報漏洩が発生したことは別です。
- PHPの脆弱性によって、一般人もパスワードを変更する必要がありますか?
-
脆弱性が公表されたという理由だけで、すべてのパスワードを変更する必要はありません。
ただし、利用中のサービスから情報漏洩の通知が届いた場合や、不審なログイン履歴が確認された場合は、速やかに変更してください。
パスワードの使い回しを避け、多要素認証を設定することも有効です。
まとめ
2026年10月に公表されたPHPの重大欠陥について、脆弱性の内容や一般利用者への影響、必要なセキュリティ対策を解説しました。
今回の重要なポイントは、次のとおりです。
- 重大欠陥の内容は、条件によって外部からサーバー上で不正なプログラムを実行される恐れがある脆弱性
- 一般利用者への影響は、Webサイトが攻撃された場合のサービス停止や個人情報流出などの可能性
- 一般利用者の対策は、公式情報の確認、パスワードの適切な管理、多要素認証の設定
- WordPressへの影響は、使用しているPHPのバージョンやサーバーの設定によって異なる
- サイト運営者の対策は、PHPの修正状況を確認し、バックアップと動作確認を行ったうえで必要な更新を実施
PHPに重大な脆弱性が見つかったからといって、すべてのWebサイトで被害が発生するわけではありません。
一般利用者は基本的なセキュリティ対策を徹底し、WordPressなどのサイト運営者はPHPの修正版が適用されているか確認することが重要です。


コメント Comments
コメント一覧
コメントはありません。